Lanza la SSEM guía de protección contra engaños para este Buen Fin
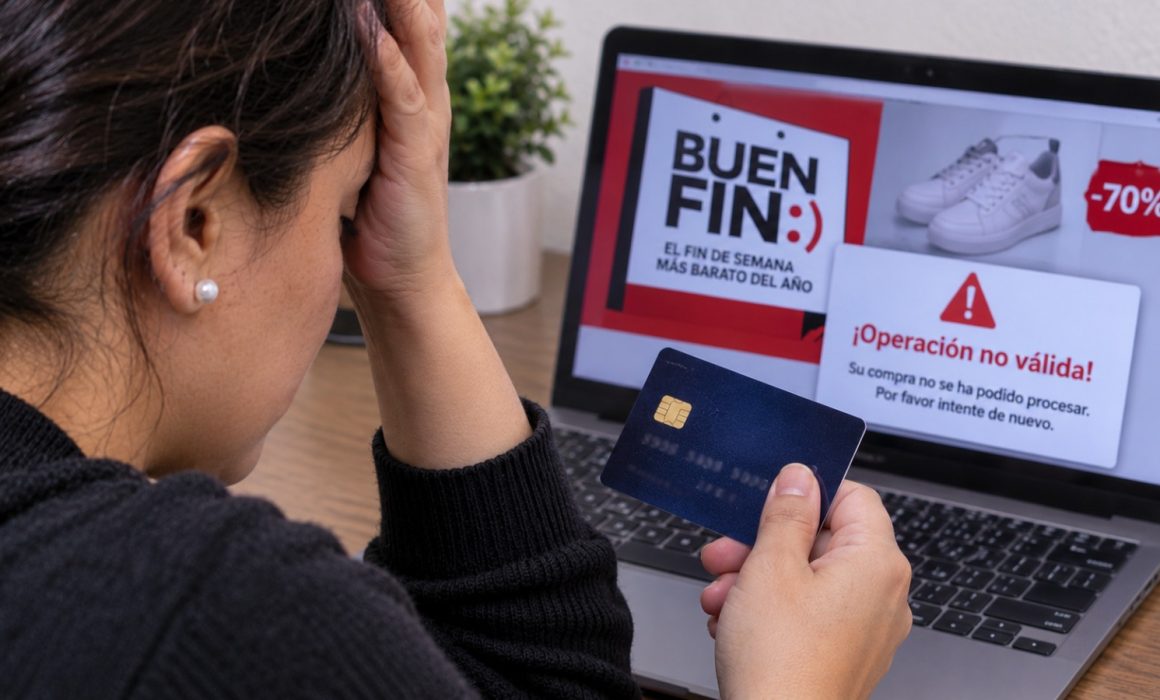
TOLUCA, Edomex., 4 de noviembre de 2026.- Ciberdelincuentes y estafadores digitales acechan a los consumidores mexiquenses en el marco de la temporada comercial del Buen Fin 2026, por lo que la Secretaría de Seguridad del Estado de México (SSEM) emitió este miércoles una serie de recomendaciones urgentes para evitar que la ciudadanía sea víctima de robo de identidad o fraudes financieros.
Autoridades de la corporación calcularon que aproximadamente el 40 por ciento de las transacciones de este periodo se realizan mediante el comercio electrónico, situación que eleva considerablemente el riesgo de caer en trampas informáticas. La dependencia exhortó a la población a planificar sus adquisiciones con anticipación y verificar minuciosamente la autenticidad de cada portal web antes de ingresar datos personales o efectuar transferencias monetarias.
SSEM busca proteger el patrimonio de los mexiquenses
Directivos de la institución de seguridad precisaron que el monitoreo virtual se mantendrá activo en todo el territorio mexiquense para detectar páginas apócrifas y enlaces sospechosos. La respuesta preventiva busca proteger el patrimonio de los hogares mexiquenses ante la avalancha de compras en plataformas digitales.
De acuerdo con el director general de Información de la dependencia, Víctor Cisneros, el robo de identidad se perfila como el delito más recurrente durante esta temporada comercial. Este ilícito no suele detectarse de inmediato, sino hasta que las instituciones financieras o comerciales reclaman cobros improcedentes o deudas no reconocidas.
Cuidado con las páginas falsas y mensajes tramposos
Cuentas falsas en redes sociales, sitios web que imitan a tiendas departamentales de prestigio y correos electrónicos apócrifos encabezan la lista de los engaños más recurrentes identificados en conjunto por la SSEM y la Procuraduría Federal del Consumidor (Profeco). Modus operandi como la suplantación de personal bancario mediante llamadas telefónicas y el envío de mensajes SMS con ligas engañosas buscan presionar a los usuarios para que realicen depósitos directos o entreguen sus claves de acceso.
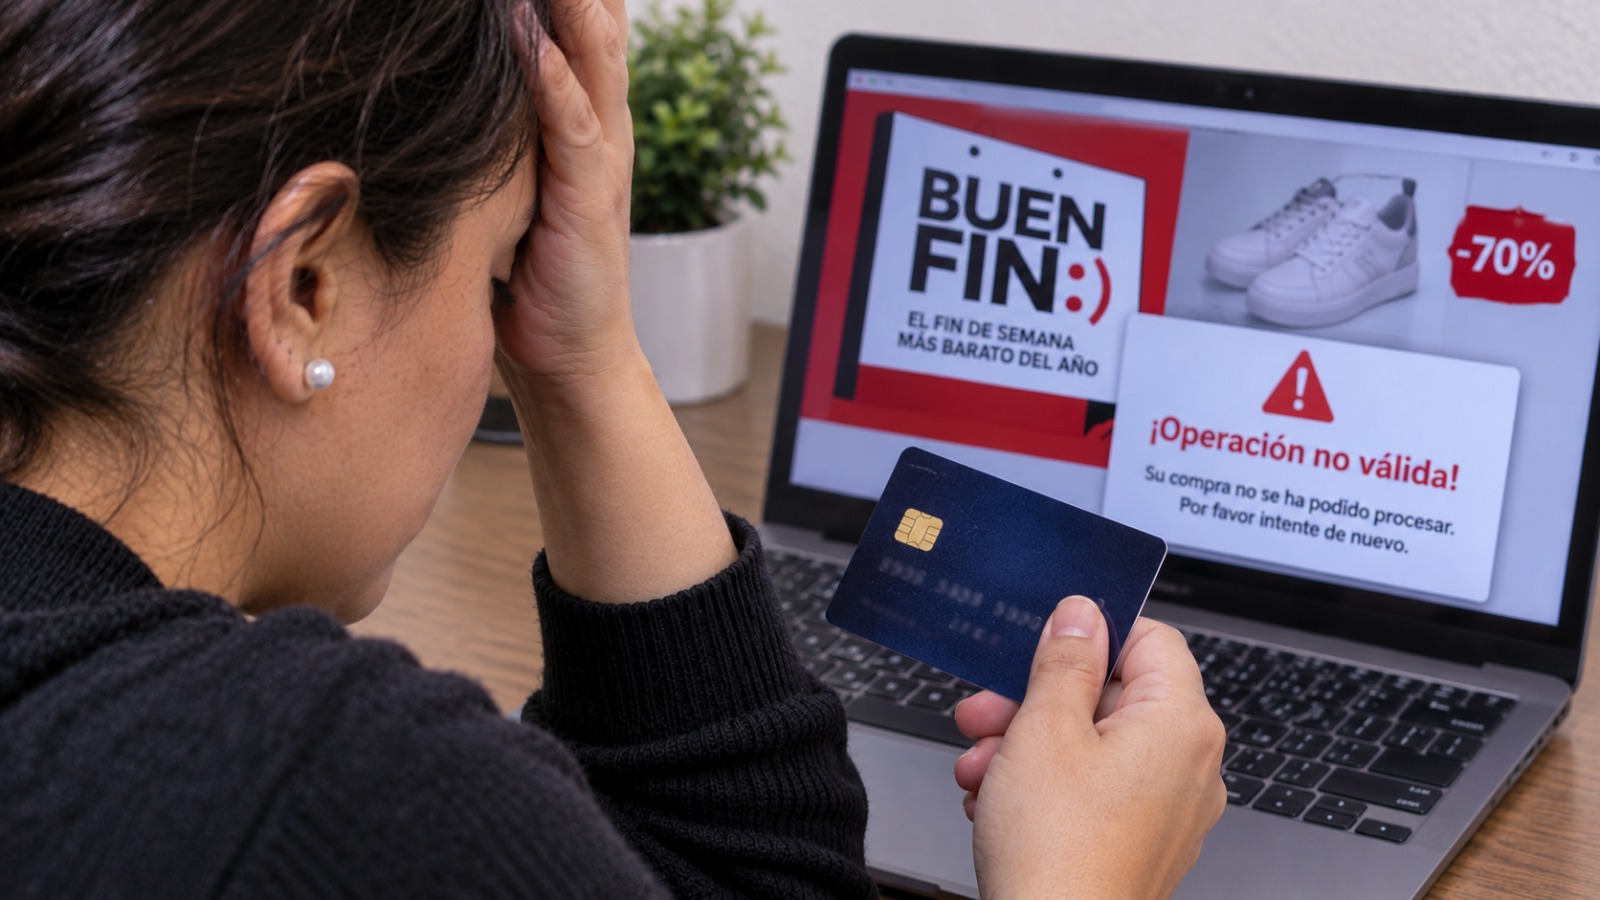
Mecanismos de engaño cada vez más elaborados intentan confundir a los compradores con supuestos remates exentos de impuestos o promociones exclusivas de tiempo limitado. La Profeco y la policía cibernética recordaron que los comercios establecidos jamás exigen pagos apresurados a cuentas personales ni solicitan contraseñas por mensajería instantánea.
Las modalidades de estafa más frecuentes identificadas por la SSEM y la Profeco abarcan la creación de páginas web y perfiles falsos en redes sociales que imitan a tiendas reconocidas para solicitar transferencias directas, así como el envío de correos electrónicos apócrifos, mensajes de texto engañosos y llamadas con suplantación.
Escudos digitales para comprar seguro desde casa
Tarjetas bancarias digitales provistas de código de seguridad (CVV) dinámico se consolidan como la herramienta más eficaz para frenar el clonado de plásticos durante operaciones en la red. Especialistas en ciberseguridad gubernamental remarcaron la importancia de verificar que la barra de navegación muestre el protocolo de seguridad HTTPS y el ícono de candado cerrado antes de ingresar cualquier tipo de información bancaria.
Para evitar caer en estos ilícitos, las autoridades recomiendan emplear tarjetas digitales con CVV dinámico, navegar únicamente en sitios con protocolo de seguridad HTTPS, mantener dispositivos y programas antivirus actualizados, y verificar las ofertas directamente en los portales oficiales de los establecimientos.